Публикувано на 12 май 2025 г.
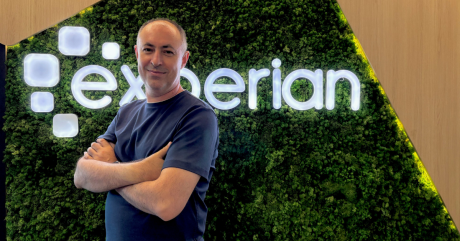
В свят, в който киберсигурността е по-важна от всякога, Асен Тасков я превръща в стратегическо предимство за myPOS.
Той е новият Chief Information Security Officer (CISO) на myPOS и като такъв не просто въвежда мерки – той променя културата. Със своите над 15 години опит във fintech сектора Асен не вярва в баланса между стандартните подходи и персонализираната сигурност според нуждите и приоритетите на компанията. Вярва в професионализма, постоянството и в това, че сигурността не е спринт, а маратон, който не трябва да спира бизнеса – а да го ускорява.
В момента той изгражда екип от амбициозни, самостоятелни и стратегически мислещи професионалисти. Ако търсиш място, където сигурността има реална тежест, въздействие и смисъл – myPOS е за теб.
- Какво значи да си CISO в бързо развиваща се fintech компания?
- Как се приоритизира, когато всичко изглежда критично?
- И защо AI не е решение – а само инструмент?
Асен разказва за всичко това и още в специално интервю за DEV.BG.
Асен, кариерният ти път минава и през технически, и през стратегически роли. Как се запали по CISO позицията, за да стигнеш до нея и в myPOS?
Един от ключовите моменти в кариерата ми беше, когато ми повериха управление на програма с над 40 инициативи, които никой не успяваше да завърши четири години подред. Това беше неофициалната ми първа роля като CISO. От мен се очакваше не да изпълня всичко, а да покажа какво е възможно в почти невъзможна ситуация. Този опит ми помогна да изградя подход, който използвам и днес в myPOS.
Как подходи към приоритизацията на проектите, когато се присъедини към myPOS?
Първите стъпки в изграждането на програма са разбирането на бизнеса, технологията и хората, за да може да се премине от концептуална към контекстуална сигурност.
Втората стъпка е приоритизация спрямо риска и дефиниция за „успех“ на всяка инициатива. Това, което направихме, беше да въведем рамка за приоритизация, базирана на риска спрямо ползите за организацията.
В сигурността изборите са трудни. Както ми каза моят ръководител, двете най-трудни неща в бизнеса са разбирането кои са важните неща, както и фокусирането безкомпромисно върху тях, без да се позволява всички останали неща да ви губят времето. Всяко нещо, в което инвестирате време, означава, че не правите нещо друго.
Следвайки това правило, през последните два месеца с екипа минахме през всички рискове, одити и налична информация от различни екипи. Така очертахме техните приоритети и проблеми и създадохме програма, която обхваща всички важни инициативи за нас. Тя е съобразена с бюджета, а екипът, който изграждаме, е фокусиран върху доставянето и поддържането на киберсигурността в компанията.

Голяма роля в изграждането на стратегията е и разбирането на бизнеса и подсигуряването на бъдещите му нужди, за да мога да позиционирам информационната сигурност като бизнес партньор.
Каква е ролята на комуникацията в процеса?
Комуникацията е ключова. Без нея няма как да създадете реална интеграция между екипите, както и да разбирате нуждите на вашите колеги, както и те да разбират защо има нужда да се инвестира време в различните security инициативи. По този начин може да работите с колегите, а не просто да „спускате“ нареждания и да се надявате всички да следват сляпо.
Втората част от комуникацията е яснотата при планиране. Никой не обича изненадите. Спешен, некомуникиран проект, който може да разбие планирането на половината компания, е добър пример как сигурността може да се превърне във враг номер едно на компанията. И това би могло да бъде избегнато с лекота, ако сте планирали добре годината, комуникирали сте това с останалите екипи и най-вече с тези, който ще бъдат пряко засегнати от инициативите.
И най-важното – ако държите хората близо, това ще ви позволи, дори когато сте пропуснали нещо и имате нужда от помощ, останалата част от организацията да ви подкрепи, като застане зад вас.
Така че, комуникацията е жизненоважна. Тя ви помага да разберете всички останали екипи и техните нужди и проблеми, както вие очаквате те да разбират и подкрепят вашите.
 Loading …
Използвате ли AI и автоматизация в работата по сигурността?
Да, това са важни елементи. Но те не са цел, а средство. Първо трябва да разбереш програмата и процесите, за да знаеш къде има смисъл да автоматизираш. Също така трябва да разбираш силните и слабите страни на изкуствения интелект. Той трябва да се ползва по правилния начин. От сумиране на записки, разработване на рамка за процеси или документи, до анализиране на информация и модели. Ползите за хората, които имат визията и уменията да интегрират изкуствения интелект в ежедневната им работа, ще са огромни.
Може би това, което не разбират хората, е че с времето пропастта между производителността на хората, които ползват AI, ще става все по-голяма и хората не трябва да изпуснат влака, който ще ги отведе в бъдещия модел на работа.
Кутията на Пандора е отворена и от вас зависи кой как ще я ползва. В част от моята работа ползвам AI и това ме прави по-продуктивен, но отново, искам да подчертая, че не може просто да накарате AI да работи вместо вас (или поне не още) и това може да е нож с две остриета. Вие трябва да сте интелектът, а AI изпълнителят, не обратното.
Как поддържаш мотивацията в екипа, когато често се налага да се „гасят пожари“?
Неизвестността е най-големият враг на мотивацията. Реактивната сигурност води до бързо изтощение и демотивация. Със стратегия, която има дългосрочен план, дори в най-критичните моменти, екипът е издръжлив и фокусиран. Така всеки знае докога трябва да се работи под напрежение и кога има време за възстановяване и планиране. Важно е също да се елиминират повторяеми и неефективни задачи чрез автоматизация и да се дава възможност за растеж и учене.
В някои случаи обаче кризите са неизбежни. Важното при тези кризи е да не отиват на вятъра. Всяка криза учи организацията на нещо. Обикновено това са много дълги и болезнени уроци. Тези уроци обаче могат да донесат много за вас, вашия екип и начина на работа с останалата част от организацията.
Атака към основните приложения на компанията може да доведе до безсънни нощи, комуникация към мениджмънта, към регулаторите, борда на директорите и до особено неприятно изживяване. Но, ако имате правилната стратегия, кризата ще се превърне във възможност да демонстрирате уменията си за управление.
Това често води до повече подкрепа и приоритизация, за да подобрите защитата на продуктите. А и да направите информационната сигурност видима и значима за организацията. Това, разбира се, не означава да чакате кризи, за да защитите системите, а просто да ги ползвате като инструмент и да постигнете възможно най-много от неприятните ситуации.
Какви качества търсите в хората, които искате да привлечете в екипа си?
Търсим хора, които са на първо място професионалисти. Хора, които искат да израстват и да учат заедно с организацията. Хора, които са лоялни, мотивирани, постоянни, самостоятелни, мислят стратегически и умеят да работят в динамична среда. Екипът за мен е като професионален отбор – всеки играе своята роля.
Когато има нужда, се влиза в различни роли и всеки разчита на останалите да изиграят своята роля по най-добрия начин, с идеята, че сумата от всички части е по-голяма от индивидуалните части. Също така е важно да изградим екип, който не просто изпълнява задачи, а участва в изграждането на сигурността като неразделна част от бизнеса.
Explore more


Какво ще посъветваш човек, който тепърва започва кариера в киберсигурността?
Всяко начало е трудно. Добър старт би била правилната среда. Ако сте завършили техническа специалност, контактите, които имате, са незаменими за всеки един човек. Но, идеята не е просто да имате контакти. Трябва да сте доказали какво можете по време на следването, за да може всеки един колега да знае, че вие сте правилният човек и да сте първият избор, когато той или тя трябва да препоръча човек във фирмата, в която вече работи.
Втора стъпка е взимането на колкото може повече релевантни сертификати. Да, за съжаление трябва да има нещо, което да ви открои от всички останали.
Стъпка три е да намерите някой от сферата, който да ви научи как да се държите на интервю. Това е умение, което се развива и има нужда от много тренировки. Как да се представите, как да говорите и за какво да говорите. Трябва да имате ясна представа за всеки потенциален въпрос и подходящия отговор. Ако не вложите труд в подготовката за интервюто, как някой ще повярва, че ще вложите усилия в работата?
Стъпка четири е да научите каквото можете за професията и за основното техническо знание – като почнете от мрежи, операционни системи, програмиране, уязвимости, основни продукти на пазара до cyber security frameworks – ISO27001, NIST, ISO22301.
Инвестирайте в комуникационни и презентационни умения. Това никога няма да ви навреди и е нещо, което ще ви помогне безкрайно много в цялостното ви развитие като професионалист.
И последната стъпка е наистина да инвестирате време и усилия. Първите стъпки винаги са най-тежки и трябва да инвестирате много време, за да се развиете възможно най-бързо. Няма нужда да чакате години, за да стигнете, където искате, но трябва да сте готови да платите цената.
И накрая – каква е визията ти за бъдещето на сигурността в myPOS?
Информационната сигурност не е един екип, а е култура, която се развива във всяка една компания. Разпознаването на важността от всички екипи е критично в изграждането на структурирана защита на компанията.
myPOS е компания, която иска да предоставя сигурни и надеждни плащания на своите клиенти. За целта тя инвестира много както в технически решения, така и в развитие на екипите и културата в компанията. Визията ни е да превърнем сигурността и устойчивостта в основен компонент и конкурентно предимство на продуктите ни, както и да улесним работата с клиенти и партньори.
Сигурността е съзнателно решение, интегрирано в културата и процесите на компанията. Когато растем, сигурността трябва не само да ни следва, а да бъде двигател за устойчивото развитие.
Вярвам, че можем да изградим сигурност, която е интегрирана в продукта, в процесите и в хората. Защото когато бизнесът расте, сигурността трябва не само да го следва, а и да му помага да се развива устойчиво.